Gestion de l’information interne à Paris : repérer les flux à risque avant d’externaliser
Une gestion efficace de l’information interne ne consiste pas seulement à maintenir les postes de travail ou à choisir un logiciel. Pour une PME, une start-up ou une ETI parisienne, elle relie les données, les équipes, les processus administratifs et les outils de pilotage. Le bon prestataire doit sécuriser l’existant, rendre l’information accessible au bon moment et accompagner les évolutions de l’entreprise, sans imposer une architecture disproportionnée.
Ce que couvre réellement la gestion de l’information interne
La gestion de l’information interne désigne l’ensemble des règles, outils et responsabilités qui permettent de collecter, stocker, partager, exploiter, archiver et, si nécessaire, supprimer les données de l’entreprise. Elle englobe le système d’information (SI), mais aussi la façon dont les collaborateurs l’utilisent au quotidien.
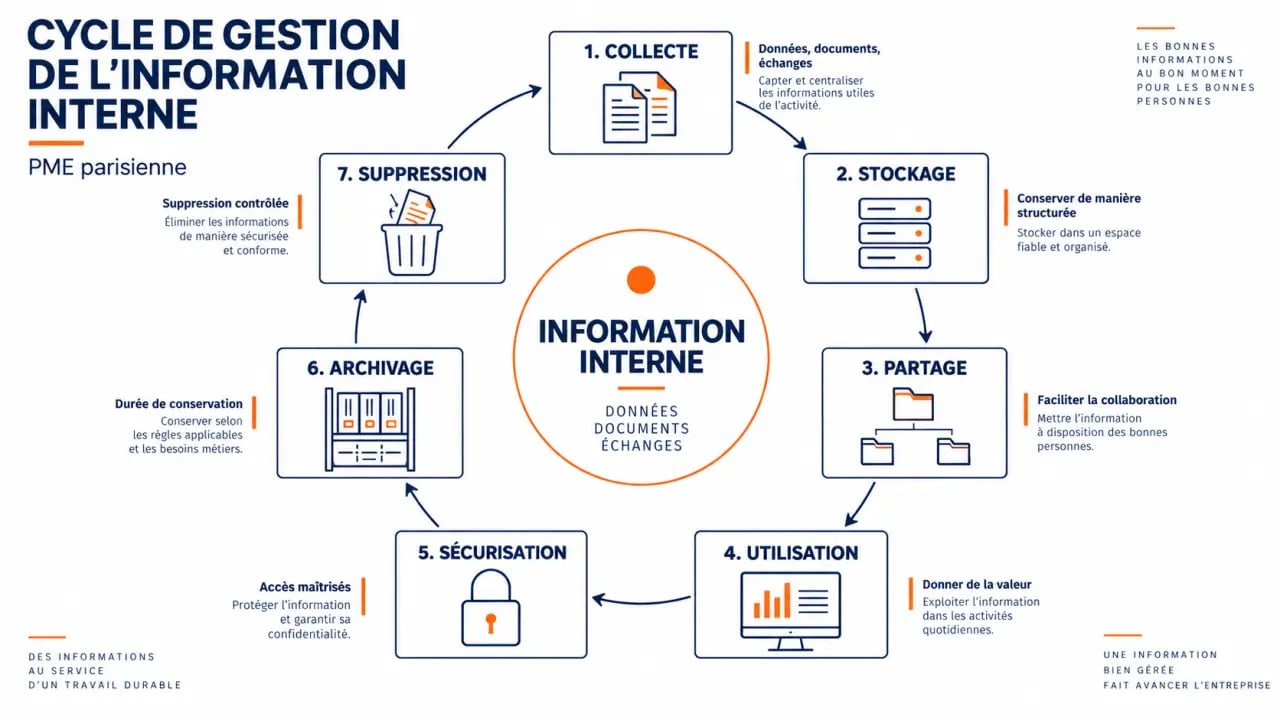
Données, applications et processus : un même ensemble
Un SI ne se limite pas à un serveur, à une messagerie ou à un ERP. Il comprend l’infrastructure réseau, les postes et appareils mobiles, les logiciels métiers, les outils collaboratifs, les droits d’accès, les sauvegardes ainsi que les flux interapplicatifs. Lorsqu’un outil communique mal avec un autre, les équipes recréent des fichiers, ressaisissent des informations ou échangent des versions contradictoires. C’est souvent là que se trouvent les pertes de temps, les erreurs de gestion et les risques de confidentialité.
La communication interne dépend directement de cette organisation. Une information officielle mal classée, un espace documentaire inaccessible ou des droits trop larges fragilisent la productivité et la confiance des équipes. Une GED sous SharePoint, par exemple, peut centraliser les documents et les circuits de validation, à condition que son arborescence, ses règles de nommage et ses autorisations correspondent aux usages réels.
Pourquoi la cartographie des flux est prioritaire
Avant de remplacer des outils, il est utile de cartographier les flux SI : quelle donnée entre dans l’entreprise, qui la modifie, dans quelle application elle circule, qui la consulte et où elle est conservée. Cette démarche révèle les dépendances à une personne, les doubles saisies, les fichiers partagés hors cadre et les interfaces instables entre ERP, comptabilité, CRM ou outils de reporting.
Dans une organisation en croissance, les demandes d’information peuvent augmenter brutalement en fin de mois, lors d’un audit, d’une clôture comptable ou d’un incident client. Un système bien organisé ne repose pas sur des recherches manuelles permanentes. Il s’appuie sur des repères stables, comme des référentiels de données, des circuits de validation et des tableaux de bord automatisés. Les équipes retrouvent ainsi une information fiable sans solliciter plusieurs interlocuteurs dans l’urgence.
Les missions qu’un prestataire informatique parisien peut externaliser
Externaliser ne signifie pas abandonner le pilotage de son informatique. L’objectif est de confier les opérations et l’expertise technique à un partenaire, tout en conservant des décisions claires côté direction, responsable administratif ou DSI. Le périmètre doit être défini dès le départ, avec les responsabilités, les niveaux de service et les modalités d’escalade.
- Maintenance et support utilisateur : gestion des incidents, mises à jour, parc informatique, comptes et équipements.
- Infrastructure et réseau : supervision, accès distant, Wi-Fi, solutions cloud ou environnement sur site.
- Gestion documentaire : déploiement ou amélioration d’une GED, classement, droits d’accès et archivage.
- Optimisation des outils métiers : interfaces ERP, automatisation des indicateurs, fiabilisation des exports et reporting.
- Cybersécurité et continuité : protection des accès, sauvegardes, procédures de restauration et préparation d’un PCA ou d’un PRA.
- Conseil et conduite du changement : priorisation des chantiers, formation des utilisateurs et documentation des procédures.
La proximité d’un prestataire basé à Paris ou en Île-de-France peut faciliter les ateliers de cadrage, les interventions sur site et la coordination avec les équipes. Elle ne remplace toutefois pas une organisation de support solide. Demandez qui intervient, par quels canaux, selon quels délais et avec quel suivi des tickets.
Faire démarrer l’accompagnement par un diagnostic exploitable
Un diagnostic informatique utile ne doit pas se conclure par une simple liste de recommandations techniques. Il doit hiérarchiser les risques, identifier les gains rapides et proposer une trajectoire compatible avec les ressources de l’entreprise. Cette phase est particulièrement pertinente lors d’une croissance rapide, d’une migration, d’un incident de sécurité ou d’un projet d’externalisation.
Les livrables à demander dès le départ
Un prestataire sérieux doit pouvoir présenter un périmètre d’audit clair. Celui-ci peut couvrir l’inventaire des équipements et licences, la cartographie SI, l’analyse des flux de données, les habilitations, l’état des sauvegardes, les vulnérabilités prioritaires et les procédures critiques. Pour les directions financières et administratives, l’analyse doit aussi examiner les processus comptables, la conservation des pièces et la piste d’audit fiable.
| Point examiné | Question à poser | Résultat attendu |
|---|---|---|
| Accès et identités | Qui accède à quelles données et pourquoi ? | Une matrice d’habilitations et des actions de correction |
| Flux SI | Où la donnée est-elle saisie, transformée et exportée ? | Une cartographie des dépendances et doublons |
| Sauvegardes | Peut-on restaurer rapidement les données et les applications critiques ? | Une stratégie testée avec des responsabilités définies |
| Processus | Quels contrôles garantissent la traçabilité ? | Des procédures documentées et adaptées aux usages |
Adapter les priorités à la maturité de l’entreprise
Une start-up peut d’abord devoir structurer les comptes, le partage documentaire et la gestion des terminaux. Une PME cherchera souvent à fiabiliser son ERP, à automatiser ses indicateurs ou à réduire sa dépendance aux tableurs. Une ETI aura davantage besoin de gouvernance, d’interopérabilité entre applications, de segmentation des accès et de pilotage multi-sites. La qualité d’un accompagnement se mesure à cette capacité de priorisation, pas au nombre d’outils proposés.
Sécurité, continuité d’activité et conformité : les garanties à vérifier
La sécurité de l’information repose sur trois exigences complémentaires : la confidentialité, l’intégrité et la disponibilité. Un dispositif efficace protège les données contre les accès non autorisés, évite leur altération et permet aux équipes de continuer à travailler ou de redémarrer après un incident.
Ne pas confondre sauvegarde et continuité d’activité
Une sauvegarde conserve une copie des données, mais elle ne garantit pas à elle seule la reprise de l’activité. Un plan de continuité d’activité (PCA) définit comment maintenir les fonctions essentielles en cas de perturbation. Un plan de reprise d’activité (PRA) organise le redémarrage après un incident majeur. Le prestataire doit pouvoir expliquer quelles applications sont prioritaires, où sont stockées les copies, qui décide de la restauration et comment celle-ci est testée.
Selon le périmètre, les mesures de cybersécurité doivent inclure la gestion des mises à jour, la protection des messageries, l’authentification renforcée, la supervision, le cloisonnement des accès et la sensibilisation des utilisateurs. Une solution technique sans procédure d’alerte ni interlocuteur responsable laisse subsister un risque opérationnel important.
Sur le plan réglementaire, le respect du RGPD implique notamment de savoir quelles données personnelles sont traitées, pour quelles finalités, pendant combien de temps et avec quelles mesures de protection. La documentation des procédures, la maîtrise des sous-traitants et l’implication du DPO lorsque l’entreprise en dispose sont des points de contrôle concrets. Pour les processus financiers, la piste d’audit fiable doit permettre de relier les documents et validations nécessaires à la traçabilité des opérations.
Comparer les prestataires à Paris et préparer la prise de contact
Le meilleur prestataire n’est pas nécessairement celui qui propose le catalogue le plus large. Il doit comprendre votre métier, annoncer les limites de son intervention et s’engager sur un fonctionnement lisible. Comparez les offres à périmètre équivalent plutôt que de vous arrêter à un forfait mensuel ou à une promesse générale de sécurité.
- Vérifiez l’expérience pertinente : références dans des organisations comparables, maîtrise de votre environnement cloud, ERP, GED ou outils collaboratifs.
- Exigez un périmètre écrit : maintenance incluse, projets facturés à part, supervision, gestion des licences, sécurité et interlocuteurs.
- Demandez les engagements opérationnels : horaires de support, délais de prise en charge, modalités d’intervention sur site et reporting.
- Évaluez la réversibilité : propriété des données, accès administrateurs, documentation remise et conditions de sortie.
- Contrôlez les preuves : avis vérifiables, missions comparables, équipe identifiée et méthode de diagnostic.
Pour obtenir des propositions comparables, préparez une courte note indiquant le nombre de collaborateurs, les sites concernés, les outils critiques, les incidents ou irritants observés, les contraintes réglementaires et le résultat recherché. Demandez ensuite un premier diagnostic cadré. Il doit distinguer les urgences de sécurité, les optimisations rapides et les projets structurants. Cette approche permet de sélectionner un partenaire de gestion de l’information interne à Paris sur des engagements concrets, plutôt que sur une promesse d’externalisation trop vague.